Domain wbb-host.de kaufen?
Wir ziehen mit dem Projekt
wbb-host.de um.
Sind Sie am Kauf der Domain
wbb-host.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wbb-host.de kaufen?
Wann wurde Schaffhausen bombardiert?
Schaffhausen wurde während des Zweiten Weltkriegs am 1. April 1944 bombardiert. Die Luftangriffe wurden von den Alliierten durchgeführt und richteten sich gegen die nahegelegene Rheinbrücke, die ein strategisch wichtiger Verkehrsknotenpunkt war. Bei den Bombardierungen kamen mehrere Menschen ums Leben und zahlreiche Gebäude wurden zerstört oder beschädigt. Der Angriff auf Schaffhausen war Teil der alliierten Bemühungen, die deutsche Kriegsmaschinerie zu schwächen und den Vormarsch der Nazis zu stoppen. Die Bombardierung von Schaffhausen ist ein trauriges Kapitel in der Geschichte der Stadt, das bis heute in Erinnerung bleibt. **
Wann wurde Hiroshima bombardiert?
Hiroshima wurde am 6. August 1945 von einer Atombombe bombardiert. Die Bombe wurde von einem amerikanischen Flugzeug namens Enola Gay abgeworfen. Der Angriff führte zur Zerstörung der Stadt und zur sofortigen Tötung von Zehntausenden von Menschen. Es war einer der verheerendsten Angriffe in der Geschichte und markierte das Ende des Zweiten Weltkriegs. **
Ähnliche Suchbegriffe für Bombardiert
Top-Angebote
Produkte zum Begriff Bombardiert:
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
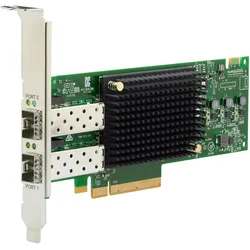
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wann wurde Serbien bombardiert?
Serbien wurde während des Kosovo-Krieges zwischen März und Juni 1999 bombardiert. Die NATO führte die Luftangriffe durch, um die serbischen Streitkräfte zu zwingen, ihre Offensive im Kosovo zu stoppen und die ethnischen Säuberungen gegen die albanische Bevölkerung zu beenden. Die Bombardierung führte zu erheblichen Schäden in Serbien und löste eine humanitäre Krise aus. Die NATO-Operation endete schließlich mit dem Rückzug der serbischen Truppen aus dem Kosovo und der Stationierung einer internationalen Friedenstruppe in der Region. Die Bombardierung von Serbien war umstritten und führte zu verschiedenen Meinungen über ihre Legitimität und Wirksamkeit. **
-
Wann wurde Belgrad bombardiert?
Belgrad wurde während des Zweiten Weltkriegs mehrmals bombardiert. Die erste Bombardierung fand am 6. April 1941 statt, als deutsche Truppen Jugoslawien angriffen. Die Stadt wurde auch im Rahmen der alliierten Luftangriffe auf das Deutsche Reich bombardiert, insbesondere während der Operation Tidal Wave im Jahr 1944. Darüber hinaus wurde Belgrad während des Kosovo-Krieges im Jahr 1999 von der NATO bombardiert, um die serbischen Streitkräfte zu zwingen, ihre Angriffe im Kosovo zu stoppen. Insgesamt wurde Belgrad mehrmals in seiner Geschichte bombardiert, was zu schweren Zerstörungen und Verlusten führte. **
-
Wer hat Serbien bombardiert?
Die NATO hat Serbien im Jahr 1999 bombardiert. Der Grund für die Bombardierung war der Konflikt im Kosovo, wo serbische Truppen gegen die ethnische albanische Bevölkerung vorgingen. Die NATO griff ein, um die Gewalt zu stoppen und eine humanitäre Katastrophe zu verhindern. Die Bombardierung dauerte 78 Tage und endete mit dem Rückzug der serbischen Truppen aus dem Kosovo. **
-
Wann wurde Magdeburg bombardiert?
Magdeburg wurde während des Zweiten Weltkriegs am 16. Januar 1945 von alliierten Luftstreitkräften bombardiert. Bei diesem verheerenden Angriff kamen schätzungsweise 2000 Menschen ums Leben und große Teile der Stadt wurden zerstört. Es handelte sich um einen Vergeltungsschlag der Alliierten als Reaktion auf die deutschen Luftangriffe auf britische Städte. Das Bombardement von Magdeburg war Teil der alliierten Strategie, die deutsche Kriegsmaschinerie zu schwächen und den Krieg zu verkürzen. Bis heute ist dieser Angriff eines der dunkelsten Kapitel in der Geschichte der Stadt Magdeburg. **

Wann wurde Danzig bombardiert?
Danzig wurde während des Zweiten Weltkriegs bombardiert. Die ersten Luftangriffe fanden im September 1939 statt, als die Stadt von deutschen Truppen belagert wurde. Später, im März 1945, wurde Danzig erneut bombardiert, diesmal von alliierten Streitkräften, die die Stadt von der deutschen Besatzung befreien wollten. Die Bombardierung führte zu schweren Zerstörungen und vielen zivilen Opfern. Letztendlich wurde Danzig nach dem Krieg Teil Polens und erhielt den Namen Gdańsk. **
Warum wurde Serbien bombardiert?
Serbien wurde im Jahr 1999 von der NATO bombardiert, um die serbischen Truppen aus dem Kosovo zu vertreiben und die ethnischen Säuberungen gegen die albanische Bevölkerung zu stoppen. Die NATO griff ein, nachdem diplomatische Bemühungen gescheitert waren und die serbischen Truppen weiterhin Gewalt und Unterdrückung im Kosovo ausübten. Das Ziel der Bombardierung war es, die serbische Regierung unter Druck zu setzen und eine humanitäre Katastrophe im Kosovo zu verhindern. Letztendlich führte die Intervention zur Beendigung des Konflikts und zur Stationierung einer internationalen Friedenstruppe im Kosovo. **
Top-Angebote
Produkte zum Begriff Bombardiert:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Homogeneous Bounded Domains and Siegel Domains, Fachbücher von S. KaneyukiDas Fachbuch "Homogeneous Bounded Domains and Siegel Domains" von S. Kaneyuki bietet eine umfassende Analyse und tiefgehende Einblicke in die Mathematik homogener beschränkter Bereiche und Siegel-Domänen. Mit einem klar strukturierten Ansatz und präzisen Erklärungen richtet sich das Werk an Studierende und Fachleute, die sich mit komplexen mathematischen Konzepten auseinandersetzen möchten. Das Buch ist in englischer Sprache verfasst und umfasst 96 Seiten, die sowohl theoretische Grundlagen als auch praktische Anwendungen abdecken. Es ist Teil der renommierten Buchreihe von Springer und bietet wertvolle Informationen für alle, die sich mit den Themen Mathematik, Naturwissenschaften und Technik beschäftigen. Die handliche Grösse von 15,5 cm in der Breite und 23,5 cm in der Höhe macht es zu einem idealen Begleiter für das Studium oder die Forschung.26,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann wurde Schaffhausen bombardiert?
Schaffhausen wurde während des Zweiten Weltkriegs am 1. April 1944 bombardiert. Die Luftangriffe wurden von den Alliierten durchgeführt und richteten sich gegen die nahegelegene Rheinbrücke, die ein strategisch wichtiger Verkehrsknotenpunkt war. Bei den Bombardierungen kamen mehrere Menschen ums Leben und zahlreiche Gebäude wurden zerstört oder beschädigt. Der Angriff auf Schaffhausen war Teil der alliierten Bemühungen, die deutsche Kriegsmaschinerie zu schwächen und den Vormarsch der Nazis zu stoppen. Die Bombardierung von Schaffhausen ist ein trauriges Kapitel in der Geschichte der Stadt, das bis heute in Erinnerung bleibt. **
-
Wann wurde Hiroshima bombardiert?
Hiroshima wurde am 6. August 1945 von einer Atombombe bombardiert. Die Bombe wurde von einem amerikanischen Flugzeug namens Enola Gay abgeworfen. Der Angriff führte zur Zerstörung der Stadt und zur sofortigen Tötung von Zehntausenden von Menschen. Es war einer der verheerendsten Angriffe in der Geschichte und markierte das Ende des Zweiten Weltkriegs. **
-
Wann wurde Serbien bombardiert?
Serbien wurde während des Kosovo-Krieges zwischen März und Juni 1999 bombardiert. Die NATO führte die Luftangriffe durch, um die serbischen Streitkräfte zu zwingen, ihre Offensive im Kosovo zu stoppen und die ethnischen Säuberungen gegen die albanische Bevölkerung zu beenden. Die Bombardierung führte zu erheblichen Schäden in Serbien und löste eine humanitäre Krise aus. Die NATO-Operation endete schließlich mit dem Rückzug der serbischen Truppen aus dem Kosovo und der Stationierung einer internationalen Friedenstruppe in der Region. Die Bombardierung von Serbien war umstritten und führte zu verschiedenen Meinungen über ihre Legitimität und Wirksamkeit. **
-
Wann wurde Belgrad bombardiert?
Belgrad wurde während des Zweiten Weltkriegs mehrmals bombardiert. Die erste Bombardierung fand am 6. April 1941 statt, als deutsche Truppen Jugoslawien angriffen. Die Stadt wurde auch im Rahmen der alliierten Luftangriffe auf das Deutsche Reich bombardiert, insbesondere während der Operation Tidal Wave im Jahr 1944. Darüber hinaus wurde Belgrad während des Kosovo-Krieges im Jahr 1999 von der NATO bombardiert, um die serbischen Streitkräfte zu zwingen, ihre Angriffe im Kosovo zu stoppen. Insgesamt wurde Belgrad mehrmals in seiner Geschichte bombardiert, was zu schweren Zerstörungen und Verlusten führte. **
Ähnliche Suchbegriffe für Bombardiert
-
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jacobsen, Jens: Webseiten erstellen für EinsteigerWebseiten erstellen für Einsteiger , Schritt für Schritt mit HTML und CSS zur eigenen Website. Mit zahlreichen Abbildungen , Sport-Stoßdämpfer > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20191228, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Computing##, Autoren: Jacobsen, Jens~Gidda, Matthias, Edition: ENL, Auflage: 20003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 423, Themenüberschrift: COMPUTERS / General, Keyword: Websites erstellen; Blogs WordPress; Online-Shops; HTML5; CSS3; JavaScript; Google Maps; Suchmaschinen-Optimierung; SEO; Homepage Internet; Hand-Buch Bücher lernen Grundlagen Kurse Tipps Workshops Tutorial Wissen Anleitung Training; Webseiten gestalten programmieren, Fachschema: Internet / Publishing, Web-Site-Design~Informatik~Internet~Surfen (Internet), Fachkategorie: Informatik~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 228, Breite: 174, Höhe: 27, Gewicht: 777, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783836242776 9783836228084, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 226463224,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mutz, Uwe: Webseiten programmieren und gestaltenWebseiten programmieren und gestalten , Das umfassende Handbuch für eine rundum gute Ausbildung zum Webseiten-Profi , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20240503, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Mutz, Uwe, Seitenzahl/Blattzahl: 1022, Themenüberschrift: COMPUTERS / Web / Design, Keyword: Anfänger; Beruf Studium Ausbildung; CMS Content Management; Fullstack-Entwicklung; Grundlagen Hand-Buch Bücher Lernen Tipp Anleitung; HTML CSS JavaScript; PHP SQL; Programmierung; User Centered Design; User Experience Design; User Storys; Webentwicklung; eigene Website erstellen, Fachschema: Internet / Publishing, Web-Site-Design~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Internet~Surfen (Internet), Fachkategorie: Web-Grafik und -Design~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 181, Höhe: 63, Gewicht: 2048, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer hat Serbien bombardiert?
Die NATO hat Serbien im Jahr 1999 bombardiert. Der Grund für die Bombardierung war der Konflikt im Kosovo, wo serbische Truppen gegen die ethnische albanische Bevölkerung vorgingen. Die NATO griff ein, um die Gewalt zu stoppen und eine humanitäre Katastrophe zu verhindern. Die Bombardierung dauerte 78 Tage und endete mit dem Rückzug der serbischen Truppen aus dem Kosovo. **
-
Wann wurde Magdeburg bombardiert?
Magdeburg wurde während des Zweiten Weltkriegs am 16. Januar 1945 von alliierten Luftstreitkräften bombardiert. Bei diesem verheerenden Angriff kamen schätzungsweise 2000 Menschen ums Leben und große Teile der Stadt wurden zerstört. Es handelte sich um einen Vergeltungsschlag der Alliierten als Reaktion auf die deutschen Luftangriffe auf britische Städte. Das Bombardement von Magdeburg war Teil der alliierten Strategie, die deutsche Kriegsmaschinerie zu schwächen und den Krieg zu verkürzen. Bis heute ist dieser Angriff eines der dunkelsten Kapitel in der Geschichte der Stadt Magdeburg. **
-
Wann wurde Danzig bombardiert?
Danzig wurde während des Zweiten Weltkriegs bombardiert. Die ersten Luftangriffe fanden im September 1939 statt, als die Stadt von deutschen Truppen belagert wurde. Später, im März 1945, wurde Danzig erneut bombardiert, diesmal von alliierten Streitkräften, die die Stadt von der deutschen Besatzung befreien wollten. Die Bombardierung führte zu schweren Zerstörungen und vielen zivilen Opfern. Letztendlich wurde Danzig nach dem Krieg Teil Polens und erhielt den Namen Gdańsk. **
-
Warum wurde Serbien bombardiert?
Serbien wurde im Jahr 1999 von der NATO bombardiert, um die serbischen Truppen aus dem Kosovo zu vertreiben und die ethnischen Säuberungen gegen die albanische Bevölkerung zu stoppen. Die NATO griff ein, nachdem diplomatische Bemühungen gescheitert waren und die serbischen Truppen weiterhin Gewalt und Unterdrückung im Kosovo ausübten. Das Ziel der Bombardierung war es, die serbische Regierung unter Druck zu setzen und eine humanitäre Katastrophe im Kosovo zu verhindern. Letztendlich führte die Intervention zur Beendigung des Konflikts und zur Stationierung einer internationalen Friedenstruppe im Kosovo. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.